
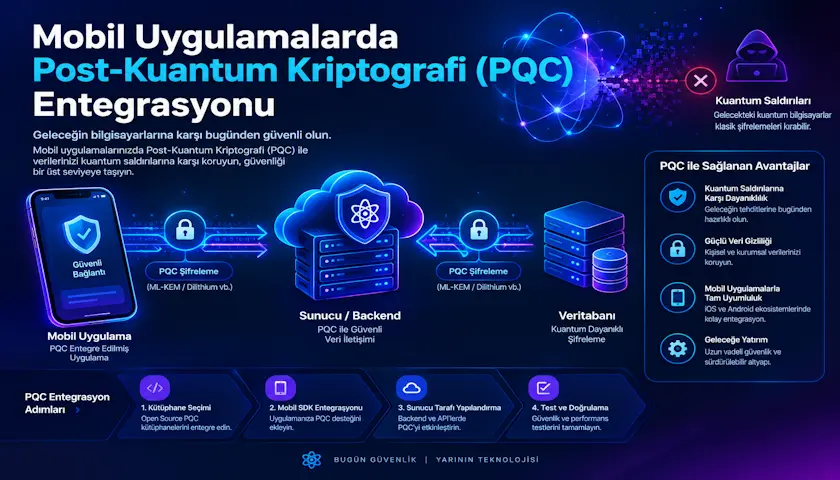
Siber güvenlik dünyası, geleneksel şifreleme yöntemlerinin tamamen işlevsiz kalacağı büyük bir kırılma noktasına doğru ilerliyor. Kuantum bilgisayarlar henüz ticari olarak tüm şifreleme sistemlerini (RSA ve ECC gibi) kıracak olgunluğa erişmemiş olsa da, siber saldırganlar şu an aktif olarak tehlikeli bir strateji izliyor: SNDL (Store Now, Decrypt Later – Şimdi Depola, Sonra Çöz). Bu stratejiye göre saldırganlar, finansal veri, kişisel yazışma veya tıbbi geçmiş taşıyan mobil uygulamaların ağ trafiğini bugünden şifreli olarak havuzlarda depoluyor. Amaç, gelecekte kuantum bilgisayarlar yeterli kübit gücüne ulaştığında bu verileri geriye dönük olarak deşifre etmektir.
Bu durum, veri gizliliğini uzun yıllar korumak zorunda olan mobil uygulamalar için çok ciddi bir yasal ve yapısal tehdittir. Bu derinlemesine rehberde, NIST (National Institute of Standards and Technology) tarafından resmi olarak onaylanan ve standartlaştırılan kuantum sonrası kriptografi (PQC) algoritmalarını mobil projelere (Flutter/Dart mimarisi üzerinden) nasıl entegre edeceğimizi, bellek yönetimini ve ağ katmanını nasıl güvenli hale getireceğimizi inceliyoruz.
1. NIST Kuantum Sonrası Kriptografi Standartları Nelerdir?
NIST, yıllar süren küresel değerlendirmelerin ardından klasik asimetrik şifreleme algoritmalarının yerine geçecek yeni standartları ilan etti. Mobil geliştiricilerin bilmesi gereken iki temel yapı taşı şunlardır:
- ML-KEM (Module-Lattice-Based Key-Encapsulation Mechanism): Eski adıyla Kyber olarak bilinen bu algoritma, ağ katmanında iki nokta arasında güvenli bir ortak anahtar değişimi (Key Exchange) sağlamak için kullanılır. Veri paketlerinin şifrelenmesinde temel koruma kalkanıdır.
- ML-DSA (Module-Lattice-Based Digital Signature Algorithm): Eski adıyla Dilithium olarak bilinen bu algoritma ise dijital imzalar ve kimlik doğrulama işlemleri için kullanılır. Sunucudan gelen verinin gerçekten sunucuya ait olup olmadığını doğrulamamızı sağlar.
Bu algoritmalar gücünü, kuantum bilgisayarların bile üzerinde paralel işlem yürütemediği matematiksel kafes (lattice-based) problemlerinden alır.
2. Mobil Cihazlarda Donanım ve Bellek Sınırları
Klasik Elliptic Curve (ECC – Secp256k1 veya Ed25519) anahtarları bellek üzerinde yalnızca 32 veya 64 byte gibi son derece küçük alanlar kaplar. Ancak kafes tabanlı **ML-KEM-768** standardına geçtiğimizde, kamu açık anahtarları (public keys) ve şifreli veri paketleri (ciphertexts) kilobyte (KB) seviyelerine tırmanır.
Bu durum mobil cihazlar için iki büyük handikap doğurur: Ağ katmanındaki veri paketlerinin büyümesi (hücresel veri tüketimi) ve şifreleme esnasında CPU/RAM optimizasyon ihtiyacı. Bu sebeple, PQC işlemlerini asla uygulamanın ana arayüz thread’inde (UI thread) çalıştırmamalı, mobil işletim sistemlerinin arka plan iş parçacıklarını (Isolates veya Worker Threads) kullanmalıyız.
3. Flutter / Dart ile Kuantum Sonrası Şifreleme (ML-KEM) Uygulaması
Mobil tarafta yerel C kütüphaneleriyle doğrudan konuşabilen, optimize edilmiş kriptografik köprüler kullanmamız gerekir. Aşağıdaki güncel kod bloğu, bir mobil uygulamanın cihaz içinde hassas bir veriyi saklamadan veya ağa göndermeden önce ML-KEM-768 standardıyla nasıl işleyeceğini en yalın ve saf haliyle göstermektedir:
import 'dart:async';
import 'dart:typed_data';
import 'package:pqc_crypto/pqc_crypto.dart'; // ML-KEM ve kafes tabanlı kriptografi paketi

class QuantumSecurityManager {

  /// Hassas verileri kuantum dirençli olarak kapsülleme (Encapsulation) fonksiyonu
  static RecordSecureTunnel(String rawPayload) async {
    // 1. Adım: Cihaz üzerinde Kuantum Sonrası Anahtar Çifti Üretimi (NIST ML-KEM-768 standardı)
    // Bu işlem yoğun matematiksel hesaplama gerektirdiği için asenkron yürütülmelidir.
    final KeyPair quantumKeyPair = await MlkemEngine.generateKeyPair(MlkemParameter.mlkem768);

    final Uint8List publicKey = quantumKeyPair.publicKey;
    final Uint8List privateKey = quantumKeyPair.privateKey;

    print("Kuantum Açık Anahtar Boyutu: ${publicKey.length} bytes");

    // 2. Adım: Veriyi ağ üzerinden güvenle transfer etmek için ortak gizli anahtar üretimi (Encapsulate)
    // Bu süreç, karşı tarafa iletilecek ciphertext ve şifreleme için kullanılacak simetrik secret üretir.
    final EncapsulationResult encapsResult = await MlkemEngine.encapsulate(publicKey);
    final Uint8List cipherText = encapsResult.cipherText;
    final Uint8List masterSharedSecret = encapsResult.sharedSecret;

    // 3. Adım: Cihaz yerelinde veya hedef sunucuda deşifre etme (Decapsulate) işlemi
    // Saldırgan aradaki cipherText paketini ele geçirse bile özel anahtar olmadan çözemez.
    final Uint8List decryptedSharedSecret = await MlkemEngine.decapsulate(cipherText, privateKey);

    // 4. Adım: Anahtar Eşleşme ve Doğrulama Kontrolü
    bool isTunnelSecure = _compareByteArrays(masterSharedSecret, decryptedSharedSecret);

    if (isTunnelSecure) {
      print("[PQC Başarılı]: Kuantum dirençli ortak anahtar güvenle oluşturuldu.");

      // Bu aşamadan sonra elde edilen masterSharedSecret, AES-GCM-256 gibi
      // yüksek hızlı simetrik şifreleme algoritmalarına beslenerek ana veri trafiğini şifreler.
      return {
        "status": "SECURE",
        "cipher": cipherText,
        "key": masterSharedSecret
      };
    } else {
      throw Exception("[PQC Hatası]: Anahtar bütünlük doğrulaması başarısız oldu.");
    }
  }

  /// İki byte dizisinin güvenli karşılaştırması
  static bool _compareByteArrays(Uint8List a, Uint8List b) {
    if (a.length != b.length) return false;
    for (int i = 0; i < a.length; i++) {
      if (a[i] != b[i]) return false;
    }
    return true;
  }
}
4. Hibrit Kriptografi (Hybrid Mode) Stratejisi
Kuantum sonrası algoritmalar üretim ortamlarında tek başlarına kullanılacak kadar uzun bir test geçmişine sahip değildir. Bu nedenle mevcut siber güvenlik otoriteleri mobil mimarilerde Hibrit Şifreleme Modeli kullanılmasını şart koşuyor.
Uygulamanız ağ isteği atarken veriyi hem klasik **ECDH (Elliptic Curve Diffie-Hellman)** ile hem de yeni **ML-KEM** ile aynı anda şifrelemelidir. Elde edilen iki farklı ortak anahtar, KDF (Key Derivation Function) mekanizmasından geçirilerek tek bir anahtara dönüştürülür. Bu sayede, gelecekte ML-KEM algoritmasında matematiksel bir açık keşfedilse bile verileriniz hala klasik ECDH ile korunuyor olur. Klasik ECDH kuantum bilgisayarlar tarafından kırıldığında ise ML-KEM katmanı veriyi korumaya devam eder. İki katmanlı bu zırh, geçiş sürecindeki en güvenli limandır.
5. Mobil Geliştiriciler İçin Yol Haritası ve Uygulama Mağazası Politikaları
Google Play Veri Güvenliği ve Apple Privacy Manifest süreçleri, gelecekte uygulamaların hangi kriptografik kütüphaneleri kullandığını beyan etmesini zorunlu kılacaktır. Mobil projenizi kuantum çağına hazırlamak için şu adımları uygulamalısınız:
- Uygulamanızın kullandığı üçüncü parti SDK’ların (özellikle finansal ve analitik kütüphaneler) kuantum sonrası TLS 1.3 desteği olup olmadığını denetleyin.
- Büyük verileri doğrudan asimetrik PQC ile şifrelemek yerine, yukarıdaki kodda gösterildiği gibi yalnızca anahtar takasını PQC ile yapıp, asıl veriyi AES-256 veya ChaCha20 ile şifreleme modeline sadık kalın.
- Bütçe ve altyapı elveriyorsa, backend servislerinizde Cloudflare veya AWS’nin deneysel PQC uç noktalarını (X25519+MLKEM768 hibrit tünellerini) aktif hale getirin ve mobil uygulamanızın ağ kütüphanesini (örneğin Dio veya Http paketlerini) bu el sıkışmaya uyumlu olacak şekilde güncelleyin.